يمثل Wireshark محلل البروتوكولات الأكثر استخدامًا في العالم. باستخدامه ، يمكنك التحقق من كل ما يحدث داخل شبكتك ، واستكشاف المشكلات المختلفة وإصلاحها ، وتحليل حركة مرور الشبكة وتصفيتها باستخدام أدوات متنوعة ، وما إلى ذلك.

إذا كنت تريد معرفة المزيد حول Wireshark وكيفية التصفية حسب المنفذ ، فتأكد من مواصلة القراءة.
ما هي تصفية المنفذ بالضبط؟
تمثل تصفية المنفذ طريقة لتصفية الحزم (الرسائل من بروتوكولات الشبكة المختلفة) بناءً على رقم المنفذ الخاص بها. تُستخدم أرقام المنافذ هذه لبروتوكولات TCP و UDP ، أشهر بروتوكولات الإرسال. تمثل تصفية المنفذ شكلاً من أشكال الحماية لجهاز الكمبيوتر الخاص بك ، حيث يمكنك ، عن طريق تصفية المنافذ ، اختيار السماح بمنافذ معينة أو حظرها لمنع العمليات المختلفة داخل الشبكة.
يوجد نظام راسخ من المنافذ المستخدمة لخدمات الإنترنت المختلفة ، مثل نقل الملفات والبريد الإلكتروني وما إلى ذلك. في الواقع ، هناك أكثر من 65000 منفذ مختلف. كانت موجودة في الوضع المسموح أو المغلق. يمكن لبعض التطبيقات على الإنترنت فتح هذه المنافذ ، مما يجعل جهاز الكمبيوتر الخاص بك أكثر عرضة للمتسللين والفيروسات.
باستخدام Wireshark ، يمكنك تصفية الحزم المختلفة بناءً على رقم المنفذ الخاص بها. لماذا تريد أن تفعل هذا؟ لأنه بهذه الطريقة ، يمكنك تصفية جميع الحزم التي لا تريدها في جهاز الكمبيوتر الخاص بك لأسباب مختلفة.
ما هي الموانئ الهامة؟
يوجد 65.535 منفذ. يمكن تقسيمها إلى ثلاث فئات مختلفة: المنافذ من 0 إلى 1023 هي منافذ معروفة جيدًا ، ويتم تخصيصها للخدمات والبروتوكولات المشتركة. بعد ذلك ، من 1024 إلى 49151 هي منافذ مسجلة - يتم تخصيصها من قبل ICANN لخدمة معينة. والمنافذ العامة هي منافذ من 49152-65535 ، ويمكن استخدامها من قبل أي خدمة. يتم استخدام منافذ مختلفة لبروتوكولات مختلفة.
إذا كنت تريد التعرف على أكثرها شيوعًا ، فراجع القائمة التالية:
| رقم المنفذ | اسم الخدمة | بروتوكول |
| 20 ، 21 | بروتوكول نقل الملفات - FTP | TCP |
| 22 | غلاف آمن - SSH | TCP و UDP |
| 23 | Telnet | TCP |
| 25 | بروتوكول نقل الايميل البسيط | TCP |
| 53 | نظام اسم المجال - DNS | TCP و UDP |
| 67/68 | بروتوكول التكوين الديناميكي للمضيف - DHCP | UDP |
| 80 | بروتوكول نقل النص التشعبي - HTTP | TCP |
| 110 | بروتوكول مكتب البريد - POP3 | TCP |
| 123 | بروتوكول وقت الشبكة - NTP | UDP |
| 143 | بروتوكول الوصول إلى الرسائل عبر الإنترنت (IMAP4) | TCP و UDP |
| 161/162 | بروتوكول إدارة الشبكة البسيط –SNMP | TCP و UDP |
| 443 | HTTP مع طبقة مآخذ التوصيل الآمنة - HTTPS (HTTP عبر SSL / TLS) | TCP |
التحليل في Wireshark
تمثل عملية التحليل في Wireshark مراقبة البروتوكولات والبيانات المختلفة داخل الشبكة.
قبل أن نبدأ بعملية التحليل ، تأكد من معرفة نوع حركة المرور التي تتطلع إلى تحليلها وأنواع الأجهزة المختلفة التي تنبعث منها حركة المرور:
- هل لديك وضع منحل مدعوم؟ إذا قمت بذلك ، فسيسمح هذا لجهازك بجمع الحزم غير المخصصة في الأصل لجهازك.
- ما هي الأجهزة الموجودة لديك داخل شبكتك؟ من المهم أن تضع في اعتبارك أن أنواعًا مختلفة من الأجهزة سترسل حزمًا مختلفة.
- ما نوع حركة المرور التي تريد تحليلها؟ يعتمد نوع حركة المرور على الأجهزة الموجودة في شبكتك.
تعد معرفة كيفية استخدام المرشحات المختلفة أمرًا في غاية الأهمية لالتقاط الحزم المقصودة. يتم استخدام هذه المرشحات قبل عملية التقاط الحزم. كيف يعملون؟ من خلال تعيين عامل تصفية محدد ، فإنك تقوم على الفور بإزالة حركة المرور التي لا تفي بالمعايير المحددة.
هل يمكنك استخدام جهاز chromecast مع نقطة اتصال
داخل Wireshark ، يتم استخدام بناء جملة يسمى Berkley Packet Filter (BPF) لإنشاء عوامل تصفية التقاط مختلفة. نظرًا لأن هذا هو البناء الأكثر استخدامًا في تحليل الحزم ، فمن المهم فهم كيفية عمله.
يلتقط بناء جملة Berkley Packet Filter المرشحات بناءً على تعبيرات التصفية المختلفة. تتكون هذه التعبيرات من واحد أو أكثر من العناصر الأولية ، وتتكون العناصر الأولية من معرّف (قيم أو أسماء تحاول العثور عليها ضمن حزم مختلفة) ، متبوعة بواحد أو أكثر من المؤهلات.
يمكن تقسيم التصفيات إلى ثلاثة أنواع مختلفة:
- اكتب - باستخدام هذه المؤهلات ، يمكنك تحديد نوع الشيء الذي يمثله المعرف. تتضمن مؤهلات النوع المنفذ والشبكة والمضيف.
- Dir (الاتجاه) - يتم استخدام هذه المؤهلات لتحديد اتجاه النقل. بهذه الطريقة ، يقوم src بتمييز المصدر ، ويميز dst الوجهة.
- بروتو (بروتوكول) - باستخدام مؤهلات البروتوكول ، يمكنك تحديد البروتوكول المحدد الذي ترغب في التقاطه.
يمكنك استخدام مجموعة من المؤهلات المختلفة لتصفية بحثك. يمكنك أيضًا استخدام عوامل التشغيل: على سبيل المثال ، يمكنك استخدام عامل التشغيل التسلسلي (& / و) ، عامل النفي (! / لا) ، إلخ.
فيما يلي بعض الأمثلة على فلاتر الالتقاط التي يمكنك استخدامها في Wireshark:
| المرشحات | وصف |
| المضيف 192.168.1.2 | كل حركة المرور المرتبطة 192.168.1.2 |
| منفذ TCP 22 | كل حركة المرور المرتبطة بالمنفذ 22 |
| src 192.168.1.2 | كل حركة المرور الصادرة من 192.168.1.2 |
من الممكن إنشاء عوامل تصفية الالتقاط في حقول رأس البروتوكول. تبدو الصيغة كما يلي: proto [offset: size (Optional)] = value. هنا ، يمثل proto البروتوكول الذي تريد تصفيته ، يمثل الإزاحة موضع القيمة في رأس الحزمة ، ويمثل الحجم طول البيانات ، والقيمة هي البيانات التي تبحث عنها.
عرض المرشحات في Wireshark
على عكس فلاتر الالتقاط ، لا تتجاهل عوامل تصفية العرض أي حزم ، بل تخفيها أثناء المشاهدة. يعد هذا خيارًا جيدًا لأنه بمجرد تجاهل الحزم ، لن تتمكن من استعادتها.
تُستخدم مرشحات العرض للتحقق من وجود بروتوكول معين. على سبيل المثال ، إذا كنت ترغب في عرض الحزم التي تحتوي على بروتوكول معين ، فيمكنك كتابة اسم البروتوكول في شريط أدوات عامل تصفية العرض في Wireshark.
شبابيك 10 29 يوليو 2016
خيارات أخرى
هناك العديد من الخيارات الأخرى التي يمكنك استخدامها لتحليل الحزم في Wireshark ، حسب احتياجاتك.
- ضمن نافذة الإحصائيات في Wireshark ، يمكنك العثور على أدوات أساسية مختلفة يمكنك استخدامها لتحليل الحزم. على سبيل المثال ، يمكنك استخدام أداة المحادثات لتحليل حركة المرور بين عنواني IP مختلفين.
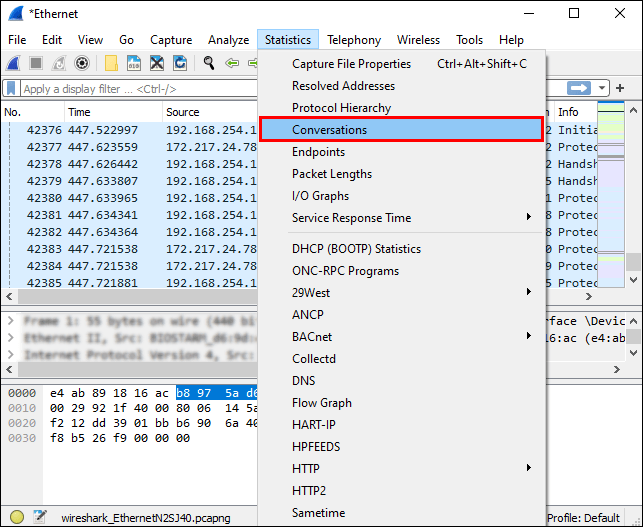
- ضمن نافذة Expert Infos ، يمكنك تحليل السلوك الشاذ أو غير المألوف داخل شبكتك.
التصفية حسب المنفذ في Wireshark
التصفية حسب المنفذ في Wireshark سهلة بفضل شريط التصفية الذي يسمح لك بتطبيق مرشح العرض.
على سبيل المثال ، إذا كنت تريد تصفية المنفذ 80 ، فاكتب هذا في شريط التصفية: tcp.port == 80. ما يمكنك فعله أيضًا هو كتابة eq بدلاً من == ، لأن eq يشير إلى يساوي.
يمكنك أيضًا تصفية منافذ متعددة في وقت واحد. ال || يتم استخدام العلامات في هذه الحالة.
على سبيل المثال ، إذا كنت تريد تصفية المنفذين 80 و 443 ، فاكتب هذا في شريط التصفية: tcp.port == 80 || tcp.port == 443 ، أو tcp.port eq 80 || tcp.port eq 443.
أسئلة وأجوبة إضافية
كيف يمكنني تصفية Wireshark حسب عنوان IP والمنفذ؟
هناك عدة طرق يمكنك من خلالها تصفية Wireshark حسب عنوان IP:
1. إذا كنت مهتمًا بحزمة بعنوان IP معين ، فاكتب هذا في شريط التصفية: ip.adr == x.x.x.x.

2. إذا كنت مهتمًا بالحزم الواردة من عنوان IP معين ، فاكتب هذا في شريط التصفية: ip.src == x.x.x.x.

3. إذا كنت مهتمًا بالحزم التي تنتقل إلى عنوان IP معين ، فاكتب هذا في شريط التصفية: ip.dst == x.x.x.x.
إذا كنت تريد تطبيق مرشحين ، مثل عنوان IP ورقم المنفذ ، فراجع المثال التالي: ip.adr == 192.168.1.199.&&tcp.port eq 443. نظرًا لأن && تمثل رموزًا ، وبكتابة هذا ، يمكنك تصفية البحث حسب عنوان IP (192.168.1.199) وحسب رقم المنفذ (tcp.port eq 443).

كيف يلتقط Wireshark حركة مرور المنفذ؟
يلتقط Wireshark كل حركة مرور الشبكة فور حدوثها. سوف يلتقط كل حركة مرور المنفذ ويظهر لك جميع أرقام المنافذ في الاتصالات المحددة.
إذا كنت ترغب في بدء الالتقاط ، فاتبع الخطوات التالية:
1. افتح Wireshark.

2. اضغط على التقاط.
3. حدد واجهات.

4. انقر فوق ابدأ.
كيف تربح نقاط الهيبة

إذا كنت تريد التركيز على رقم منفذ معين ، فيمكنك استخدام شريط التصفية.
عندما تريد إيقاف الالتقاط ، اضغط على 'Ctrl + E.'
ما هو عامل تصفية الالتقاط لخيار DHCP؟
يمثل خيار بروتوكول التكوين الديناميكي للمضيف (DHCP) نوعًا من بروتوكول إدارة الشبكة. يتم استخدامه لتعيين عناوين IP تلقائيًا للأجهزة المتصلة بالشبكة. باستخدام خيار DHCP ، لن تضطر إلى تكوين أجهزة مختلفة يدويًا.
إذا كنت تريد رؤية حزم DHCP فقط في Wireshark ، فاكتب bootp في شريط التصفية. لماذا Bootp؟ لأنه يمثل الإصدار الأقدم من DHCP ، وكلاهما يستخدم نفس أرقام المنافذ - 67 و 68.
لماذا يجب علي استخدام Wireshark؟
استخدام Wireshark له مزايا عديدة ، منها:
1. إنه مجاني - يمكنك تحليل حركة مرور الشبكة مجانًا تمامًا!
2. يمكن استخدامه لأنظمة أساسية مختلفة - يمكنك استخدام Wireshark على أنظمة تشغيل Windows و Linux و Mac و Solaris وما إلى ذلك.
3. إنها مفصلة - يقدم Wireshark تحليلًا عميقًا للعديد من البروتوكولات.
4. يوفر بيانات حية - يمكن جمع هذه البيانات من مصادر مختلفة مثل Ethernet و Token Ring و FDDI و Bluetooth و USB وما إلى ذلك.
5. إنه مستخدم على نطاق واسع - Wireshark هو محلل بروتوكول الشبكة الأكثر شيوعًا.
Wireshark لا يعض!
لقد تعلمت الآن المزيد حول Wireshark وقدراتها وخيارات التصفية. إذا كنت ترغب في التأكد من أنه يمكنك استكشاف أي نوع من مشكلات الشبكة وتحديدها أو فحص البيانات الواردة إلى الشبكة وخارجها ، وبالتالي الحفاظ على أمانها ، فعليك بالتأكيد تجربة Wireshark.
هل سبق لك استخدام Wireshark؟ أخبرنا عنها في قسم التعليقات أدناه.